Una falla de seguridad en PHP encendió las alertas internacionales. Para los medios de noticias, la prioridad es verificar su infraestructura, aplicar las actualizaciones necesarias y asegurar la continuidad de su operación digital.
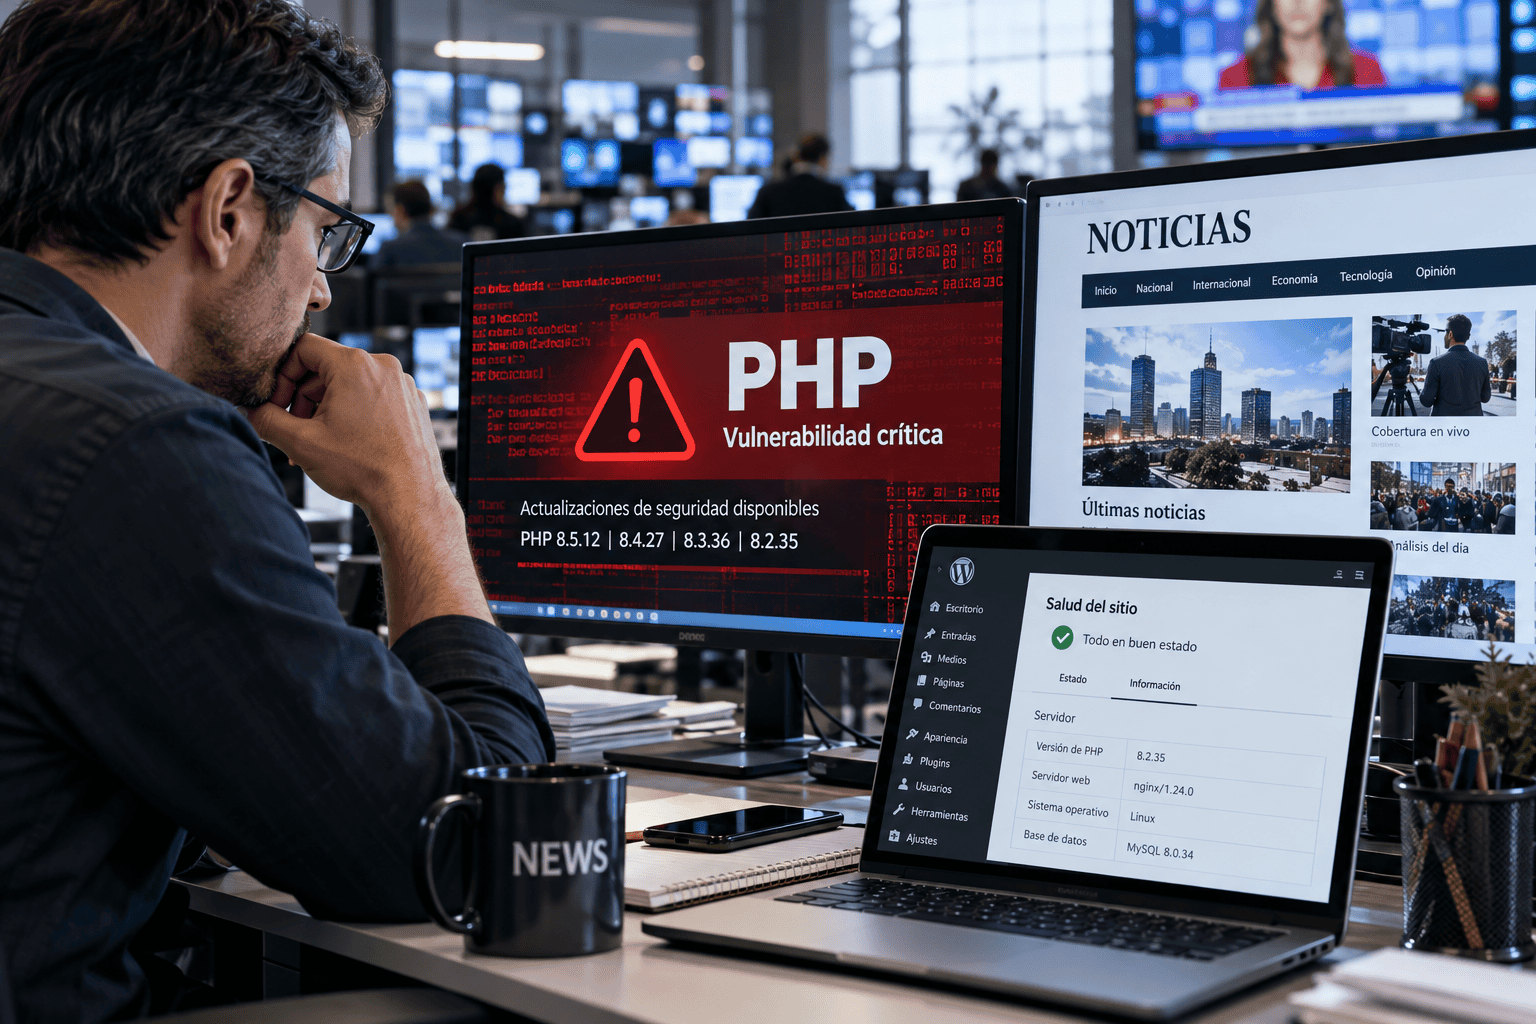
El 21 de octubre de 2026, el proyecto PHP publicó actualizaciones de seguridad para corregir dos vulnerabilidades críticas capaces de permitir la ejecución remota de código sin autenticación. El riesgo es especialmente relevante para los administradores de servidores web que ejecutan versiones vulnerables de este lenguaje.
La alerta fue retomada por el equipo de WordPress, que recomendó a los propietarios de sitios actualizar PHP de inmediato y consultar con sus proveedores de alojamiento las medidas aplicadas. La advertencia no se limita a WordPress: afecta a las instalaciones vulnerables de PHP que procesan solicitudes web, independientemente del sistema de gestión de contenidos utilizado.
Para los medios de noticias, esto representa un llamado a revisar no solo el estado de su CMS, sino también la infraestructura tecnológica de la que dependen sus publicaciones, su audiencia y sus ingresos digitales.
La pregunta es concreta: ¿tu medio sabe qué versión de PHP utiliza, quién es responsable de actualizarla y qué sucedería si el portal tuviera que desconectarse temporalmente?
¿Por qué deben prestar atención los medios de noticias?
WordPress utiliza PHP para ejecutar buena parte de su funcionamiento. Por eso, un portal que opera con una versión vulnerable de este lenguaje puede estar expuesto, incluso si mantiene actualizado WordPress y sus plugins.
Según la información oficial publicada el 21 de octubre, las versiones correctivas incluyen PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El equipo de PHP recomienda actualizar inmediatamente y señala que la corrección mediante actualización es la medida segura.
El alcance real del riesgo depende de la versión instalada y de la configuración del servidor. Si un atacante logra explotar la vulnerabilidad, las consecuencias pueden incluir ejecución de código no autorizado, acceso a información y afectaciones al funcionamiento del servicio.
Para una organización periodística, esto podría traducirse en:
Alteraciones no autorizadas de contenidos o páginas.
Interrupciones de publicación y pérdida temporal de disponibilidad.
Acceso indebido a archivos, bases de datos o información.
Compromiso de cuentas o componentes de la infraestructura, dependiendo de los privilegios obtenidos.
Afectaciones al tráfico, a la operación comercial y a la confianza de los lectores.
Estos son escenarios posibles, no una afirmación de que todos los sitios WordPress estén comprometidos. Lo importante es comprobar la exposición de cada portal y actuar cuanto antes.
Las 6 acciones prioritarias para un medio que utiliza WordPress
Desde el escritorio de WordPress, entra a Herramientas → Salud del sitio → Información → Servidor. También puedes consultar el panel de administración de tu hosting o solicitar la información a tu proveedor.
Las versiones correctivas anunciadas son:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Si tu instalación utiliza una rama con soporte, solicita al proveedor que confirme la actualización correspondiente y que el servidor realmente esté ejecutando la versión corregida.
Si utilizas PHP anterior a 8.2, debes prestar especial atención: esas versiones ya no reciben actualizaciones de seguridad del proyecto PHP. Coordina una migración a una versión soportada y, si no es posible mitigar de inmediato el riesgo, evalúa con el responsable técnico la desconexión temporal del servicio.
No basta con actualizar WordPress: es necesario corregir PHP.
No des por hecho que el proveedor ya aplicó la corrección. Contacta a su equipo técnico y solicita respuestas concretas:
¿Qué versión de PHP ejecuta nuestro sitio?
¿Ya se instaló la actualización correctiva?
¿Se ha detectado actividad sospechosa en los registros del servidor?
¿Qué medidas adicionales están activas mientras se completa la actualización?
¿Qué procedimiento se seguirá si se detecta un compromiso de seguridad?
Un firewall de aplicaciones web (WAF) puede contribuir a reducir la exposición, pero no debe considerarse un sustituto de la actualización correctiva.
Aunque esta vulnerabilidad específica se encuentra en PHP, el mantenimiento del CMS sigue siendo fundamental.
Revisa la versión de WordPress, los temas, los plugins y las extensiones que utilizas. Elimina los componentes que ya no sean necesarios y verifica que los que permanecen instalados reciban mantenimiento de sus desarrolladores.
Realiza las actualizaciones con respaldos previos y pruebas de compatibilidad cuando sea posible.
Es importante distinguir las acciones: actualizar PHP corrige esta vulnerabilidad; mantener WordPress y sus componentes actualizados reduce otros riesgos de seguridad.
Aplicar un parche no garantiza que un servidor esté limpio si alguien consiguió comprometerlo antes de la actualización.
Solicita una revisión de los registros de acceso, los cambios recientes en archivos, las cuentas administrativas y las modificaciones en el portal.
Presta atención a usuarios desconocidos, redirecciones inesperadas, código no autorizado y actividad que no corresponda con la operación habitual.
Si existen indicios de intrusión, el equipo técnico debe activar un procedimiento de respuesta a incidentes, preservar las evidencias y determinar el alcance del compromiso antes de considerar resuelto el problema.
Contar con copias de seguridad es indispensable, pero no es suficiente con saber que existen.
Verifica que los respaldos incluyan los contenidos, la base de datos, los archivos y las configuraciones necesarias para recuperar la operación. Siempre que sea posible, conserva copias protegidas contra modificaciones no autorizadas y separadas del entorno de producción.
También conviene conocer dos datos: cuánto tiempo de información podría perderse y cuánto tardaría el medio en recuperar su portal.
Estas respuestas son parte de la preparación ante incidentes, no solamente de la administración rutinaria del sitio.
Una contingencia tecnológica requiere coordinación entre la dirección del medio, el equipo editorial, el responsable de sistemas y el proveedor de alojamiento.
Define quién autoriza las medidas de emergencia, cómo se prioriza la recuperación y qué alternativas existen para mantener informada a la audiencia si el portal deja de estar disponible.
La continuidad operativa debe contemplar tanto la recuperación técnica como la capacidad del medio para seguir trabajando y proteger su relación con lectores, anunciantes y socios comerciales.
La seguridad también depende de la arquitectura tecnológica
Este incidente pone de relieve una cuestión que los medios deberían considerar al evaluar su plataforma editorial: ¿qué tecnología la sostiene y quién es responsable de mantenerla?
Una plataforma web depende de distintas capas, entre ellas el lenguaje de programación, el sistema operativo, el servidor, el CMS, sus componentes, los controles de acceso y los mecanismos de protección del tráfico.
Por ello, evaluar una solución editorial requiere algo más que comparar funcionalidades. Es necesario conocer su arquitectura, sus responsabilidades de mantenimiento, sus mecanismos de respaldo y la capacidad de respuesta ante incidentes.
WordPress puede operar con buenas prácticas de seguridad, pero requiere administrar PHP, el CMS, los plugins, el hosting y las configuraciones asociadas. Una vulnerabilidad crítica en cualquiera de esas capas puede exigir acciones urgentes.
Otra arquitectura tecnológica puede reducir la exposición a determinadas vulnerabilidades, aunque ninguna plataforma está libre de riesgos.
¿Cómo puede ayudar Tresite a los medios?
En Tresite consideramos que la plataforma editorial debe ser un componente confiable de la operación digital de un medio. Por eso, nuestra oferta incluye SACS Pro y SACS Start, soluciones editoriales basadas en tecnología .NET, respaldadas por infraestructura de Microsoft Azure y con Cloudflare como parte de su esquema de protección.
Esta arquitectura presenta una diferencia concreta frente al incidente actual: las vulnerabilidades específicas de PHP descritas en esta alerta no afectan directamente a una aplicación editorial que opera sobre .NET y no depende de PHP para su ejecución.
Esto no significa que un sitio basado en .NET esté exento de ataques. Sus componentes, configuraciones, integraciones, cuentas y demás servicios asociados también requieren medidas de seguridad y mantenimiento.
La diferencia está en la tecnología utilizada y en la infraestructura sobre la que se construye y opera la plataforma.
SACS Pro es nuestra plataforma editorial en la nube para medios que necesitan administrar sus publicaciones y evolucionar su operación digital.
Su propuesta contempla:
Una plataforma editorial basada en .NET.
Infraestructura sobre Microsoft Azure.
Cloudflare como parte del esquema de protección del portal.
Mantenimiento y evolución tecnológica dentro del servicio.
Soporte para atender requerimientos relacionados con la operación de la plataforma.
Para un medio que busca evaluar su infraestructura actual, SACS Pro representa una alternativa que permite analizar la operación editorial desde una arquitectura diferente de la que utiliza WordPress sobre PHP.
SACS Start permite a los medios acceder a la tecnología editorial de Tresite mediante un esquema modular.
También está basado en .NET y respaldado por Microsoft Azure y Cloudflare. Puede ser una opción para organizaciones que buscan una alternativa tecnológica administrada y desean evaluar el alcance de su operación editorial sin asumir necesariamente todos los componentes de una solución más amplia desde el inicio.
La elección entre SACS Pro y SACS Start depende de las necesidades editoriales, los requerimientos de integración y el alcance del proyecto.
En ambos casos, la evaluación debe considerar la configuración concreta del servicio, las responsabilidades de cada parte y las necesidades de continuidad del medio.
No esperes a una emergencia para evaluar tu plataforma editorial
La alerta de PHP es un recordatorio de que la seguridad de un medio no depende de una sola actualización ni de una sola herramienta. Requiere mantenimiento, controles adecuados, respaldos recuperables y claridad sobre quién responde cuando aparece una vulnerabilidad.
Si tu portal utiliza WordPress, el primer paso es confirmar hoy mismo que PHP está actualizado a una versión corregida y que tu proveedor ha verificado el estado de la infraestructura.
Si estás considerando la evolución de tu plataforma editorial, también es un buen momento para comparar arquitecturas, revisar las responsabilidades de mantenimiento y evaluar qué solución se adapta mejor a las necesidades de tu medio.
En Tresite podemos ayudarte a evaluar una alternativa tecnológica para tu operación editorial. Conoce SACS Pro y SACS Start y conversemos sobre cómo una plataforma basada en .NET, respaldada por Microsoft Azure y Cloudflare, puede responder a tus necesidades de publicación y evolución digital.
Visita tresite.com para conocer más sobre nuestras soluciones.
Alcanza más audiencia, mejora la calidad de tus contenidos, monetiza, reestructura tu redacción, optimiza recursos e incrementa el tráfico a tus publicaciones.
Tu transformación empieza aquí